La veille IT PME du 21 août 2026 met aujourd’hui l’accent sur un même enjeu : garder le contrôle. Une plateforme critique peut tomber, une faille peut être déjà exploitée, une IA locale peut devenir réellement utilisable et une réforme fiscale peut échouer sur un simple champ manquant. Voici cinq informations vérifiées, avec leur impact concret et la décision à prendre.
1. Continuité : la panne GitHub rappelle qu’un service cloud reste un point de dépendance
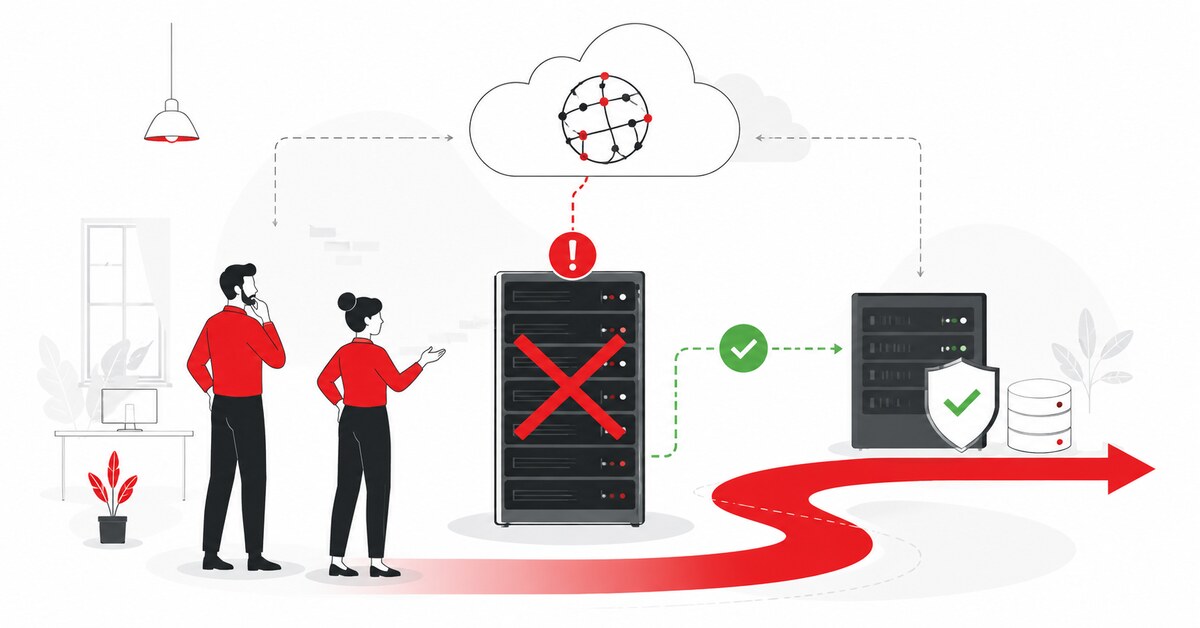
Publié le 20 août 2026. GitHub revient sur l’incident du 17 août : une indisponibilité de 7 heures et 47 minutes a perturbé le site, l’authentification, les API, GitHub Actions, les demandes de fusion, les tickets et Copilot. GitHub attribue l’incident à une capacité insuffisante d’un composant critique, aggravée pendant la reprise par des boucles de tentatives automatiques.
Impact pour la direction
Le cloud supprime des serveurs à gérer, pas le risque d’arrêt. Une PME dont les développements, procédures ou automatisations reposent sur un seul fournisseur peut perdre plusieurs heures sans panne dans ses propres locaux. Cet incident confirme l’intérêt d’une architecture IT pensée pour la stabilité.
Action recommandée : identifier les cinq services SaaS dont l’arrêt bloquerait l’activité, puis documenter pour chacun un mode dégradé, un contact fournisseur et la procédure de reprise.
Lire le retour d’expérience de GitHub
2. 🔴 Cybersécurité urgente : deux failles TrueConf sont exploitées activement
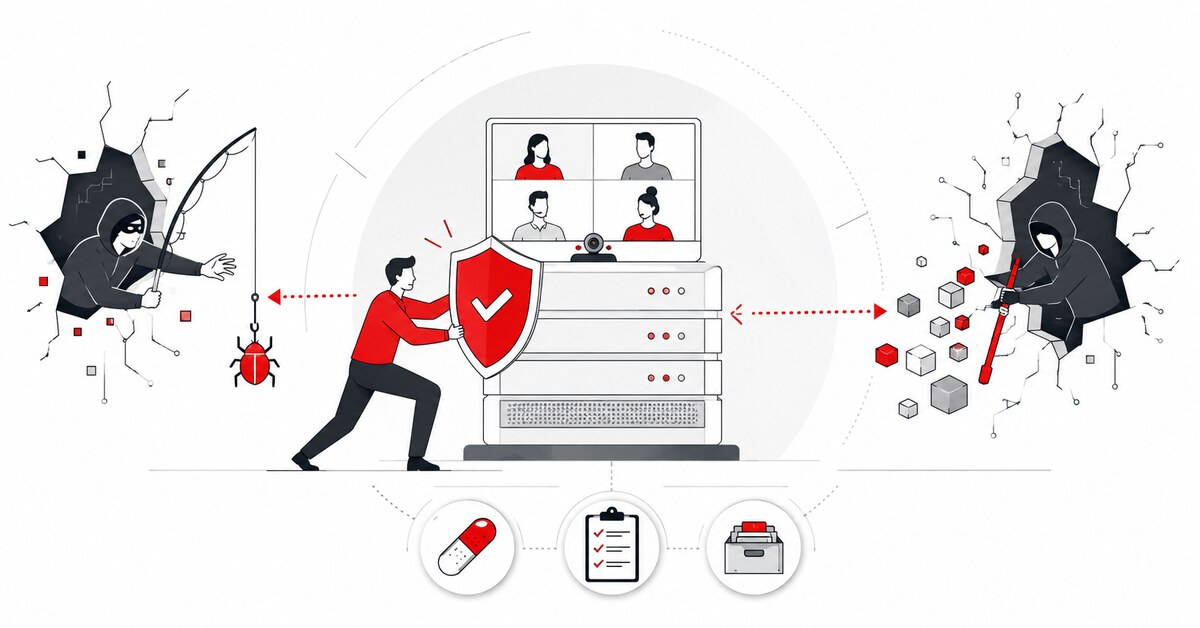
Alerte publiée le 20 août 2026. La CISA a ajouté au catalogue des vulnérabilités exploitées les failles CVE-2026-72529 et CVE-2026-72530 de TrueConf Server. Elles concernent respectivement une fonction critique accessible sans authentification suffisante et une injection de code. La date de remédiation imposée aux agences fédérales américaines est le 3 septembre 2026 ; pour une entreprise exposée, attendre cette date serait une drôle de stratégie de continuité.
Impact pour les TPE et PME
Un serveur de visioconférence auto-hébergé peut contenir des comptes, des journaux, des enregistrements ou des accès internes. Une exploitation active transforme une faille théorique en priorité opérationnelle, même si l’outil n’est utilisé que ponctuellement.
Action recommandée : vérifier aujourd’hui si TrueConf Server figure dans l’inventaire, identifier sa version et son exposition à Internet, puis appliquer la correction de l’éditeur ou isoler le service jusqu’à remédiation.
Consulter l’alerte officielle de la CISA
3. IA open source : LFM2.5 accélère l’inférence locale jusqu’à 3,18 fois
Publié le 20 août 2026. Liquid AI met à disposition sur Hugging Face des modèles auxiliaires DSpark pour trois modèles LFM2.5. Le décodage spéculatif annoncé atteint jusqu’à 3,18 fois plus de débit sur GPU et 2,87 fois sur appareil local. Sur le modèle 2,6 milliards de paramètres, la latence des appels de fonctions baisse en moyenne de 57 %. L’intégration est disponible en open source pour llama.cpp et SGLang.
Impact pour les petites structures
Une IA locale plus rapide rend crédibles des usages confidentiels sans envoyer chaque document vers un service externe : recherche documentaire, classement, assistance interne ou extraction d’informations. Le gain n’est utile que si le cas d’usage, le coût matériel et la maintenance sont mesurés.
Action recommandée : tester un seul processus avec des données non sensibles, chronométrer le temps de réponse et comparer le coût complet à une API cloud avant toute généralisation.
Découvrir LFM2.5-DSpark sur Hugging Face
4. 🔴 Urgence réglementaire : la DGFiP précise les données attendues dans les flux de facture
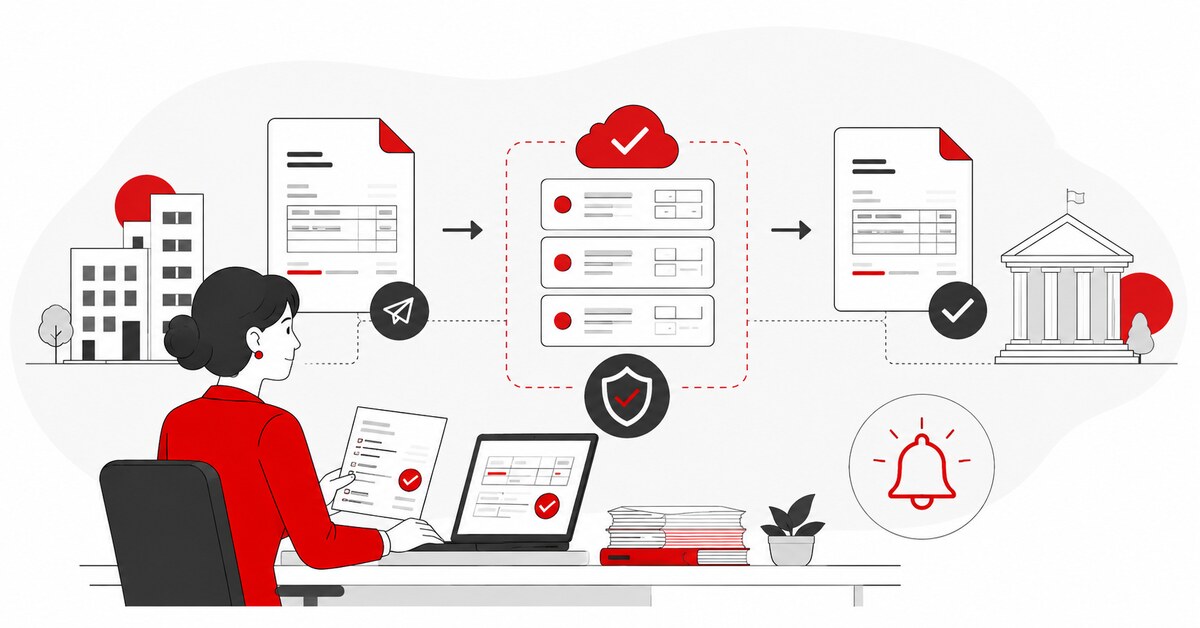
Document officiel mis à jour en août 2026. La DGFiP publie la correspondance entre les données fiscales obligatoires et les champs des flux structurés. Dès le 1er septembre 2026, le socle comprend notamment les SIREN du vendeur et du client, leurs pays d’établissement, la catégorie de l’opération, les montants et taux de TVA, la devise et les totaux. Certaines données plus détaillées seront attendues à partir de septembre 2027.
Impact pour la direction et la comptabilité
La conformité ne se résume pas au choix d’une plateforme agréée. Si l’ERP, le logiciel de facturation ou les fiches clients ne produisent pas correctement les données attendues, la facture peut être rejetée ou nécessiter une reprise manuelle. Pour vérifier le périmètre de ton entreprise, consulte aussi notre dossier Facturation électronique 2026 : êtes-vous concerné ?
Action recommandée : demander à l’éditeur du logiciel la table de correspondance entre ses champs et ceux de la DGFiP, puis tester trois cas réels : facture standard, avoir et facture avec plusieurs taux de TVA.
Consulter le tableau officiel de la DGFiP
5. Stratégie IA : la conservation zéro devient un critère de gouvernance des données
Publié le 19 août 2026. OpenAI présente un traitement de sécurité privé compatible avec son offre Zero Data Retention. Pour les clients API éligibles, les requêtes et réponses ne sont pas conservées après traitement et les données ne servent pas à entraîner les modèles sans accord explicite. Le nouveau mécanisme vise à repérer des schémas de risque sur plusieurs interactions sans donner aux équipes d’OpenAI accès au contenu sous-jacent. Il est encore testé avec des clients pilotes.
Impact pour la stratégie IT
Le choix d’une IA d’entreprise doit désormais comparer autre chose que la qualité des réponses : durée de conservation, localisation, chiffrement, contrôle des clés, accès du fournisseur, journalisation et réversibilité. Cette grille évite qu’un test sympathique devienne une dépendance opaque. C’est précisément le rôle d’une gouvernance IT structurée.
Action recommandée : ajouter ces six critères au registre des outils IA et refuser tout déploiement manipulant des données sensibles tant que les réponses contractuelles restent floues.
À retenir dans cette veille IT PME
Priorité : transforme la dépendance en plan d’action. En trente minutes, liste tes cinq services numériques critiques et nomme, pour chacun, un responsable, un mode dégradé et une procédure de reprise. La continuité ne commence pas avec un gros classeur : elle commence avec cinq lignes claires et testables.
Cette veille IT PME doit surtout déboucher sur une décision. Tu veux vérifier tes dépendances, tes risques et les décisions à prendre sans collectionner les acronymes ? Evolution DSI t’aide à construire une feuille de route IT claire, mesurable et adaptée à ta PME. On en parle autour d’un café virtuel ?