Actualités numériques PME : comprendre, décider et agir avec CAP IT.
CAP IT #01 — 23 août 2026 · Lecture : 7 minutes
Le fil rouge de ces actualités numériques PME est la maîtrise des données. Elles sont partout : dans les fichiers fiscaux, les identités cloud, les bases de prospection, les batteries et même dans les mains de robots qui apprennent à ouvrir une bouteille. Le vrai sujet n’est pas d’accumuler les technologies, mais de savoir lesquelles contrôler, documenter et tester.
L’essentiel en 30 secondes
| Sujet | Impact | Échéance | Décision |
|---|---|---|---|
| Piratage de la DGFiP | Fort | Immédiat | 🔴 Sensibiliser |
| Faille Microsoft Entra ID | Très fort | Immédiat | 🔴 Vérifier |
| Démarchage téléphonique | Fort en B2C | Applicable | 🔴 Contrôler |
| Passeport numérique des batteries | Sectoriel, structurant | 18 février 2027 | 🟠 Préparer |
| Robots humanoïdes | Émergent | 12 à 36 mois | 🟢 Expérimenter |
La décision prioritaire
Vérifier l’exposition de l’identité cloud
Le CERT-FR a publié le 21 août un avis concernant Microsoft Entra ID. La vulnérabilité CVE-2026-69836 permettrait une exécution de code à distance et Microsoft indique qu’elle est activement exploitée. Si Entra ID gère les connexions à Microsoft 365 ou à des applications métiers, la question n’est pas « sommes-nous concernés un jour ? », mais « qui a vérifié aujourd’hui ? ».
La décision à prendre
- identifier qui administre Entra ID ;
- demander une confirmation écrite de l’analyse de l’avis ;
- vérifier les journaux et alertes recommandés par Microsoft ;
- consigner la réponse et les mesures appliquées.
Action immédiate : envoyer aujourd’hui une demande de contrôle à l’équipe interne ou au prestataire. Effort : 15 minutes côté direction, davantage si personne ne sait clairement qui tient le volant.
Actualités numériques PME : 5 décisions à prendre
1. Piratage de la DGFiP : anticiper le hameçonnage ciblé
La CNIL a annoncé le 18 août avoir été notifiée de violations de données affectant le système d’information de la DGFiP. Des informations fiscales, des SIREN, des raisons sociales et des données cadastrales ont pu être consultés et extraits. Les identifiants et mots de passe ne seraient pas concernés.
Risque : ces données crédibles peuvent rendre un faux courriel ou un faux appel beaucoup plus convaincant. Un escroc qui connaît le SIREN, l’adresse et quelques informations fiscales paraît tout de suite moins amateur.
Décision CAP IT : 🔴 Sensibiliser. Prévenir les personnes qui traitent les paiements, la comptabilité et les demandes urgentes. Toute sollicitation fiscale inhabituelle doit être vérifiée par un second canal. Effort : 20 minutes pour diffuser une consigne simple.
Lire les recommandations de la CNIL
2. Entra ID : une faille activement exploitée
L’identité cloud ouvre aujourd’hui la porte de la messagerie, des fichiers, du CRM et parfois de toute l’entreprise. Une vulnérabilité sur ce maillon mérite donc une réponse prioritaire, même lorsque les services continuent apparemment à fonctionner normalement.
Risque : confondre disponibilité et sécurité. Une porte peut encore s’ouvrir tout en fermant très mal.
Décision CAP IT : 🔴 Vérifier. Obtenir une preuve du contrôle effectué, pas seulement un « normalement, Microsoft s’en occupe ». Vérifier également que l’authentification multifacteur, les comptes administrateurs séparés et les alertes de connexion sont bien en place.
3. Démarchage téléphonique : le consentement devient la règle en B2C
Depuis le 11 août 2026, un consommateur ne peut plus être démarché par téléphone sans consentement préalable, sauf notamment lorsque l’appel concerne un contrat en cours et reste lié à ce contrat. La CNIL précise qu’une case dédiée, non précochée, constitue un exemple d’action positive ; accepter des conditions générales ne suffit pas. En B2B, le professionnel conserve un droit d’opposition.
Risque : disposer d’un numéro dans le CRM sans pouvoir démontrer pourquoi il est utilisé ni d’où vient le consentement.
Décision CAP IT : 🔴 Contrôler. Auditer les formulaires, scripts d’appel, imports de fichiers et champs du CRM. Ajouter la source, la date et la preuve du consentement. Effort : une à deux heures pour cartographier le parcours ; davantage si le CRM ressemble à un vide-grenier numérique.
Consulter les règles détaillées de la CNIL
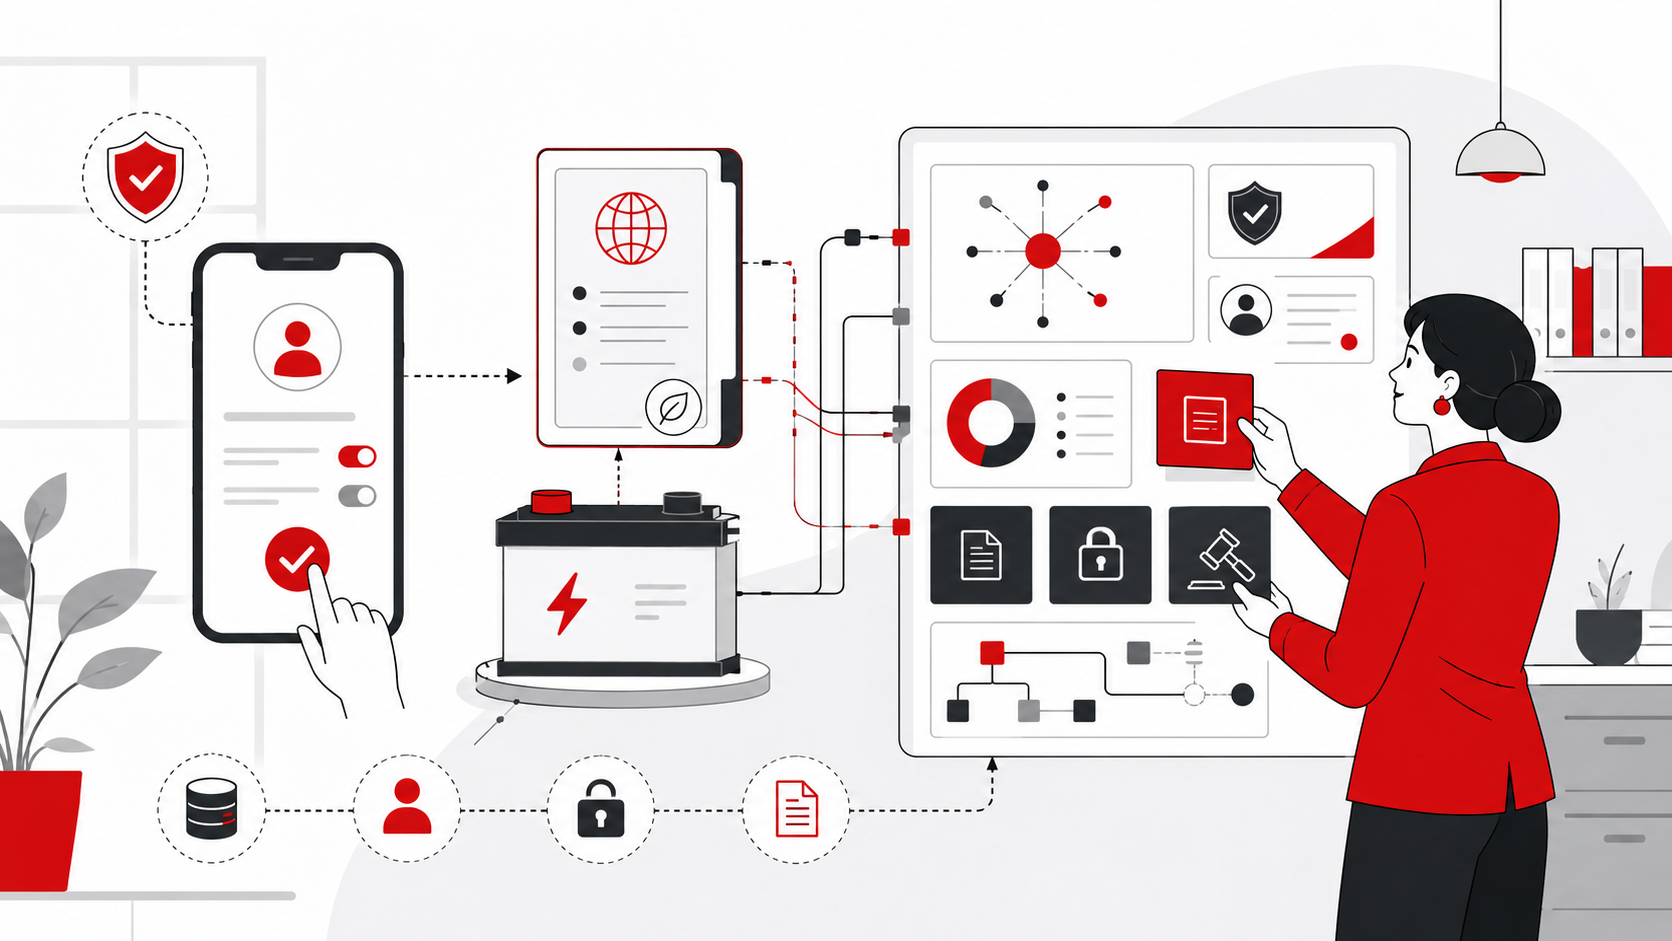
4. Passeport numérique des batteries : 71 données à préparer
La Commission européenne a publié le 21 août un guide actualisé recensant 71 points de données pour le futur passeport numérique des batteries. À partir du 18 février 2027, les batteries de véhicules électriques, de moyens de transport légers et les batteries industrielles de plus de 2 kWh concernées devront disposer de ce passeport.
Risque : découvrir trop tard que les informations sont dispersées entre achats, production, qualité, fournisseurs et logiciels qui ne se parlent pas.
Décision CAP IT : 🟠 Préparer. Si l’entreprise appartient à cette chaîne de valeur, nommer un responsable, inventorier les 71 données et identifier leur système source. Pour les autres industriels, surveiller ce modèle : le passeport numérique des produits annonce une traçabilité de plus en plus structurée.
Lire le guide de la Commission européenne
5. Jeux des robots humanoïdes : la précision remplace la démonstration
Les Jeux mondiaux des robots humanoïdes, ouverts le 22 août à Pékin, ajoutent des épreuves de manipulation fine : serrer des vis, ouvrir des bouteilles ou saisir des perles avec une pince. Reuters souligne que ce déplacement vers des tâches de travail reflète le principal défi du secteur : prouver que les prototypes fonctionnent dans le monde réel.
Opportunité : la robotique progresse lorsqu’elle quitte les vidéos spectaculaires pour mesurer vitesse, précision, répétabilité et sécurité.
Décision CAP IT : 🟢 Expérimenter. Ne pas acheter « un robot ». Choisir une tâche répétitive, pénible et mesurable, puis demander une démonstration sur ce cas exact. La bonne question reste : combien de gestes fiables par heure, avec quel taux d’erreur et quel plan B ?
Le site à ne pas louper : MesServicesCyber
Dans cette sélection d’actualités numériques PME, MesServicesCyber est la plateforme de l’ANSSI qui centralise gratuitement des guides, outils, contacts, financements et services adaptés au niveau de maturité d’une organisation. Elle propose notamment un test indicatif de maturité en cinq minutes et un diagnostic Cyberdépart gratuit de 1 h 30 avec un Aidant cyber, débouchant sur six premières mesures prioritaires.
Pourquoi l’ajouter aux favoris : il remplace avantageusement les recherches du type « guide cyber PME PDF définitif version finale 7 ». Commence par le test de maturité, puis utilise le catalogue pour construire une feuille de route réaliste.
L’outil de la semaine : Uptime Kuma
Parmi les actualités numériques PME à transformer en actions, Uptime Kuma est un outil de supervision open source et auto-hébergé. Il vérifie la disponibilité de sites, API, ports TCP, DNS ou conteneurs Docker et peut envoyer des alertes par courriel ou via plus de 90 services. La version 2.5.3 a été publiée le 22 août 2026.
Avantages
- gratuit et sous licence MIT ;
- interface claire et pages de statut ;
- nombreux types de contrôles et notifications ;
- données conservées sur l’infrastructure choisie.
Inconvénients
- nécessite un hébergement et des sauvegardes ;
- ne remplace pas une supervision complète des performances ;
- doit lui-même être surveillé ;
- l’installation demande un minimum de compétence système.
Verdict CAP IT : 🟢 Tester pour une PME qui veut savoir rapidement si ses services essentiels répondent. Commencer par cinq points critiques : site, messagerie, ERP, sauvegarde et accès distant. Un voyant rouge utile vaut mieux qu’un tableau de bord de 83 graphiques que personne ne regarde.
Découvrir Uptime Kuma · Consulter les versions
Même les DSI rigolent
En 2026, un robot sait ouvrir une bouteille et serrer une vis. Pendant ce temps, l’imprimante du bureau demande encore pourquoi elle devrait imprimer un PDF. La transformation numérique avance, mais chacun choisit son rythme.
Les 3 actions de la semaine
Ces actualités numériques PME doivent déboucher sur trois vérifications concrètes :
- Alerter la comptabilité et la direction contre les sollicitations fiscales urgentes ou inhabituelles.
- Faire confirmer le contrôle de la vulnérabilité Entra ID et consigner la réponse.
- Auditer la preuve du consentement téléphonique dans les formulaires et le CRM B2C.
Le regard du DSI
Ces actualités numériques PME racontent la même histoire : la valeur vient moins de l’outil que de la maîtrise des données qui le traversent. Savoir qui accède, pourquoi une donnée est conservée, où elle est produite et comment prouver une action devient une compétence de direction.
Avant tout nouveau projet, pose cinq questions : quelle donnée est nécessaire, qui en est responsable, où se trouve la source fiable, combien de temps la conserver et comment changer de solution ? Ce cadre réduit les risques, les coûts cachés et les dépendances. C’est moins spectaculaire qu’un robot en compétition, mais beaucoup plus rentable dès lundi matin.
Pour prolonger cette veille, retrouve les autres analyses du blog Evolution DSI et transforme l’information en feuille de route.
Une bonne décision numérique commence rarement par « quel outil acheter ? ». Elle commence par « quel résultat devons-nous maîtriser ? »
Besoin de traduire ces actualités numériques PME en décisions adaptées à ton entreprise ? On en parle autour d’un café virtuel ☕ ?