Temps de lecture estimé : 18 minutes
Cible : Dirigeants, Responsables Administratifs, DSI.
Enjeu : Protéger le patrimoine de l'entreprise contre les cybermenaces sans bloquer le travail.
Introduction : Le réveil brutal
8h30. Vous arrivez au bureau. Vos salariés sont devant des écrans noirs ou des messages rouges menaçants. Le serveur ne répond plus. La comptabilité est inaccessible. Les fichiers clients ont disparu.
Ce scénario n'arrive pas qu'aux autres.
En France, plus d'une entreprise sur deux a subi une cyberattaque l'année dernière.
L'idée reçue selon laquelle "je suis trop petit pour intéresser les pirates" est la plus dangereuse de toutes. Les cybercriminels utilisent des robots qui scannent Internet automatiquement. Ils ne visent pas votre entreprise, ils visent une faille. Si vous avez cette faille, vous êtes la cible.
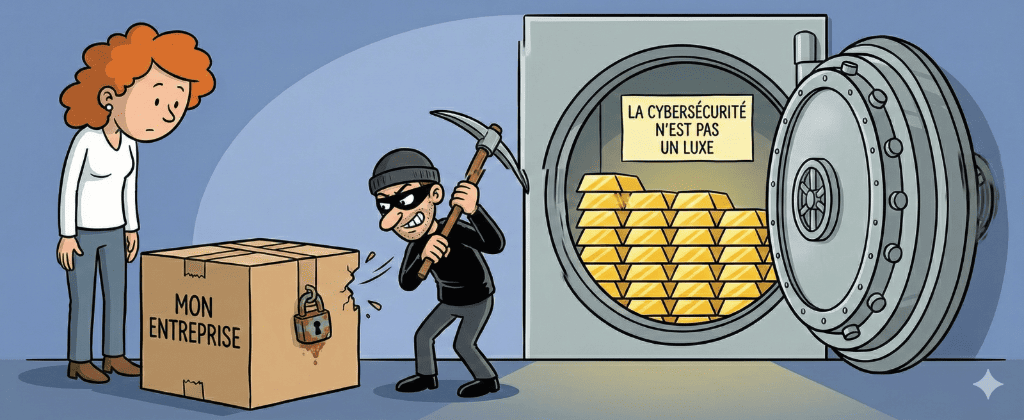
La cybersécurité n'est pas un luxe réservé aux banques. C'est une condition de survie.
Une attaque réussie coûte en moyenne 150 000 € à une PME (coût technique + perte d'exploitation) et peut conduire à la faillite dans les 6 mois.
Dans ce dossier, nous allons dépasser la peur pour aller vers l'action. Je vous présente les 5 piliers d'une cybersécurité efficace et pragmatique, issue de mon expérience de DSI Externalisé.
I. Pilier 1 : L'Authentification Forte (MFA) - Votre serrure blindée
Le mot de passe est mort.
Aussi complexe soit-il (P@ssw0rd123!), il peut être volé (phishing), deviné ou intercepté.
Une fois qu'un pirate a votre mot de passe, il est chez vous. Il peut lire vos mails, usurper votre identité, envoyer de faux virements.
La solution : Le MFA (Multi-Factor Authentication)
C'est la double authentification. Pour se connecter, il faut :
- Ce que je sais : Le mot de passe.
- Ce que je possède : Mon téléphone (via une application comme Microsoft Authenticator ou un SMS).
Même si un pirate vole votre mot de passe, il ne pourra pas se connecter car il n'a pas votre téléphone.
Action : Activez le MFA sur tous les comptes critiques : Microsoft 365 / Google Workspace, accès bancaires, VPN, CRM. C'est souvent gratuit et ça bloque 99.9% des attaques sur les comptes.
II - Pillier 2 : La Sauvegarde 3-2-1 : Votre Assurance Vie
Si tout est détruit (virus, incendie, erreur humaine), la sauvegarde est votre seule chance de repartir. Mais toutes les sauvegardes ne se valent pas.
Une copie sur un disque USB branché en permanence au serveur ne sert à rien : si un ransomware attaque le serveur, il chiffrera aussi le disque USB.
La Règle d'Or du 3-2-1 :
- 3 copies de vos données (au minimum) : l'original + 2 sauvegardes.
- Sur 2 supports différents : par exemple, un NAS (serveur de stockage) et une Cartouche/Disque dur.
- Dont 1 copie hors site : C'est le plus important. Une copie doit être physiquement ailleurs (dans le Cloud ou sur un disque emmené chez le dirigeant). C'est la protection contre l'incendie et le vol.
Le piège à éviter :
Ne jamais tester ses sauvegardes.
J'ai vu des entreprises découvrir le jour du crash que leur sauvegarde était vide depuis 6 mois.
Action : Planifiez un test de restauration trimestriel. Restaurez un fichier au hasard pour vérifier.
III. Pilier 3 : La Protection des Postes (EDR) - L'alarme intelligente
L'antivirus classique à l'ancienne (celui qui cherche des signatures de virus connus) est dépassé. Les pirates créent de nouveaux virus chaque jour qui sont invisibles pour les antivirus traditionnels.
Il faut passer à l'EDR (Endpoint Detection and Response).
C'est une nouvelle génération d'antivirus "intelligents". Au lieu de chercher une signature, ils analysent le comportement.
- Exemple : Si Word se met soudainement à chiffrer tous les fichiers du disque dur très vite, ce n'est pas normal. L'EDR le détecte et tue le processus instantanément, même s'il ne connaît pas le nom du virus.
C'est plus cher qu'un antivirus gratuit, mais c'est le seul rempart efficace contre les ransomwares modernes.
IV. Pilier 4 : La Gestion des Mises à Jour (Patch Management) - L'entretien des murs
Les logiciels (Windows, Chrome, Adobe...) ont des failles de sécurité. Les éditeurs publient des correctifs (patchs) pour les boucher.
Si vous ne les installez pas, vous laissez la fenêtre ouverte.
L'attaque mondiale "WannaCry" en 2017 a exploité une faille Windows qui avait été corrigée par Microsoft 2 mois plus tôt. Les entreprises victimes sont celles qui n'avaient pas fait la mise à jour.
Action :
Ne laissez pas les utilisateurs décider ("Remettre à plus tard").
Utilisez un outil de gestion centralisée (RMM) pour forcer les mises à jour de sécurité sur tout le parc, serveurs et PC, de manière automatique.
V. Pilier 5 : Le Facteur Humain - La première ligne de défense
Vous pouvez avoir la meilleure forteresse technique du monde, si Michel de la comptabilité ouvre la porte à quelqu'un qui porte un masque, ça ne sert à rien.
90% des cyberattaques commencent par une erreur humaine (Phishing).
La sensibilisation n'est pas une option.
Il faut former les équipes à :
- Repérer un email frauduleux (l'adresse de l'expéditeur, l'urgence, la demande d'argent).
- Ne jamais brancher une clé USB trouvée sur le parking.
- Verrouiller sa session quand on quitte son poste.
Comment faire ?
- Des campagnes de faux phishing pédagogiques.
- Des ateliers courts ("Lunch & Learn").
- Une culture de la "non-culpabilité" : si on a un doute, on appelle le support, on ne cache pas l'erreur.
Conclusion : La sécurité est un processus continu
La sécurité informatique n'est pas un produit que l'on achète et que l'on pose sur une étagère. C'est une hygiène quotidienne.
En tant que DSI Externalisé, mon rôle est de mettre en musique ces 5 piliers.
Je réalise l'audit initial, je déploie les outils, je surveille les alertes et je forme les humains.
N'attendez pas d'avoir mal pour aller chez le médecin.
👉 Action de la semaine :
Demandez à votre prestataire actuel : "Avons-nous une sauvegarde déconnectée du réseau (hors site) ?".
Si la réponse est non ou floue, appelez-moi. C'est une urgence vitale.
Aller plus loin
La cybersécurité est indissociable d’une architecture IT stable. Sources de référence pour approfondir : cybermalveillance.gouv.fr et le site de l’ANSSI.
Cet article s’appuie sur 17 ans d’expérience IT senior en grand groupe et une certification ITIL.
Intégrer la cybersécurité dans le pilotage de ta PME
Ces cinq actions ne doivent pas rester isolées. Elles doivent être intégrées à une gouvernance IT structurée, avec des responsables identifiés, un budget, des échéances et des tests réguliers.
La sécurité dépend aussi de fondations techniques fiables. Vérifie les principes d’une architecture IT stable et découvre comment un DSI externalisé peut coordonner les prestataires et piloter les risques.
Tu veux connaître les trois vulnérabilités prioritaires de ton entreprise ? Réserve un diagnostic de 30 minutes avec Evolution DSI. Tu repartiras avec une première lecture claire des actions à engager.